Hardware hacking: qué es, cómo se hace y cómo empezar
Todo dispositivo conectado es, al final, una computadora con una carcasa. El hardware hacking consiste en abrir esa carcasa y preguntarle al chip lo que el software nunca iba a contar.
Todo router, cámara, sensor o controlador industrial que se conecta a una red es, en el fondo, una computadora pequeña: tiene un procesador, memoria, firmware y unas cuantas formas de hablar con el exterior. El hardware hacking es la disciplina que estudia esos dispositivos desde su lado físico, en vez de tratarlos como una caja negra que solo se ataca por la red. Es abrir el equipo, identificar sus componentes y buscar la manera de extraer su firmware, leer sus comunicaciones internas o manipular su funcionamiento.
Importa porque el software que corre dentro de esos equipos casi nunca recibió la misma atención de seguridad que una aplicación web. Contraseñas escritas directamente en el código, claves de cifrado guardadas en texto plano, puertos de depuración abiertos de fábrica y arranques sin verificar son hallazgos comunes. Y como un mismo modelo se fabrica por millones, una sola falla encontrada en un dispositivo se replica en todos los que son iguales.
Qué se busca al atacar un dispositivo
El objetivo rara vez es romper el aparato por romperlo. Lo que se busca es entender cómo funciona por dentro para encontrar lo que lo hace inseguro. El premio más frecuente es el firmware: el programa que gobierna el dispositivo. Si consigues extraerlo, puedes analizarlo con calma, buscar credenciales embebidas, servicios ocultos, lógica de actualización débil o vulnerabilidades que desde afuera serían invisibles.
A partir de ahí aparecen el resto de los objetivos. Interesan las claves criptográficas que el fabricante dejó accesibles, los mecanismos de arranque que se pueden saltar para cargar código propio, y las interfaces de depuración que los ingenieros usaron durante el desarrollo y olvidaron deshabilitar. Cada uno de esos hallazgos responde la misma pregunta: ¿qué puede hacer un atacante que tiene el dispositivo en la mano, o que logra alcanzarlo a través de la red una vez que entiende cómo está construido?
Cómo se hace, en términos prácticos
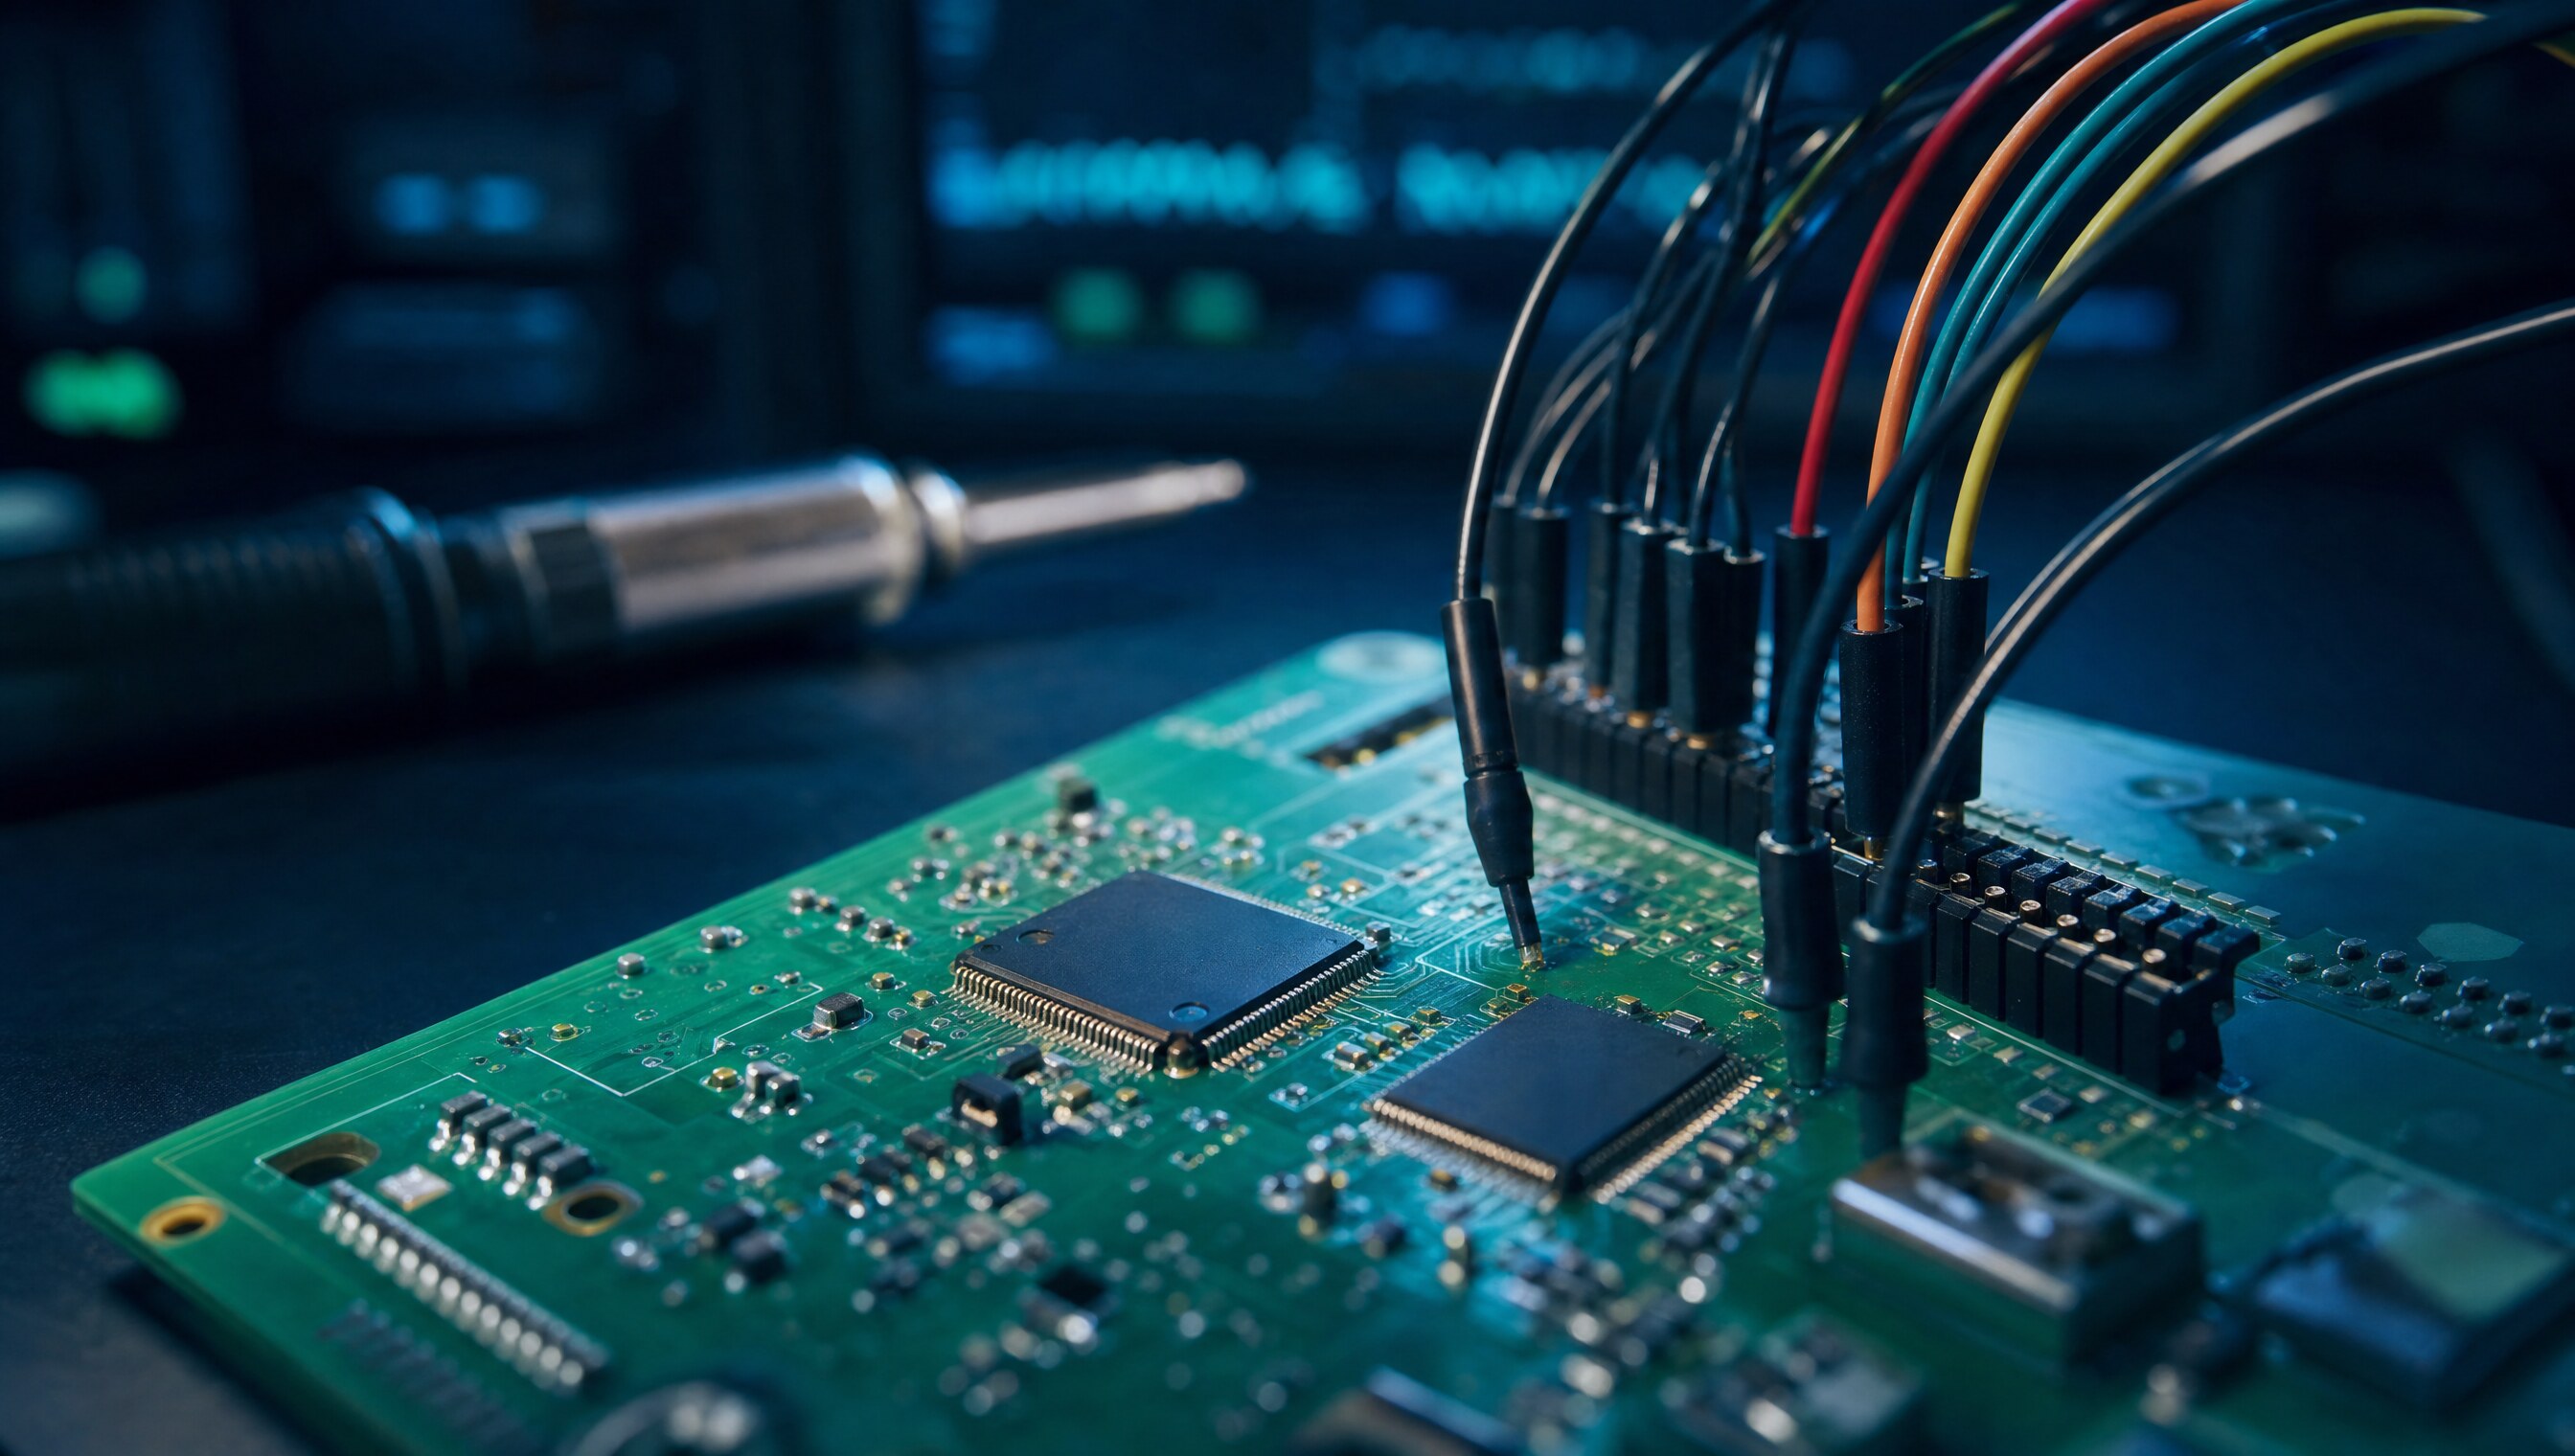
El trabajo empieza por el reconocimiento físico. Se abre el equipo y se identifican los chips principales —el procesador, la memoria flash donde vive el firmware, los componentes de comunicación— leyendo las marcas impresas y buscando sus hojas de datos. Esas hojas de datos son el mapa: dicen qué hace cada patilla del chip y por dónde se puede hablar con él.
El paso que más resultados da al principio es encontrar la interfaz UART, una comunicación serial que muchos dispositivos exponen a través de unos pocos contactos en la placa. Conectando un adaptador adecuado, muchas veces aparece una consola que muestra el arranque del sistema y, con suerte, un acceso directo al sistema operativo. Cuando eso no alcanza, se recurre a interfaces de depuración más potentes como JTAG o SWD, que permiten control profundo sobre el procesador, o se lee directamente el chip de memoria flash con un programador para volcar el firmware completo.
Con el firmware en la mano, el trabajo se parece mucho a un análisis de software clásico: se desempaqueta, se extraen los binarios y se revisan en busca de secretos y fallas. Las técnicas más avanzadas, como inducir fallos controlados en la alimentación del chip para saltarse una comprobación, o medir el consumo eléctrico para deducir una clave, existen y son potentes, pero no son por donde conviene empezar. La mayoría de los dispositivos cede mucho antes, por una interfaz que quedó abierta.
Consejos para quien quiere iniciarse
El mejor consejo es también el más barato: compra dispositivos viejos y rómpelos. Un router de segunda mano, una cámara IP descartada o un enchufe inteligente cuestan poco y te dan algo real sobre lo que practicar sin miedo a dañar nada importante. La teoría se entiende de verdad recién cuando tienes una placa adelante y un cable en la mano.
Para ese primer tramo no necesitas un laboratorio caro. El equipo que de verdad usas todo el tiempo es poco:
- Un adaptador USB a serial para conectarte por UART, que es por donde entran la mayoría de los primeros accesos.
- Un multímetro para identificar contactos, voltajes y tierra.
- Un soldador básico, porque tarde o temprano vas a tener que soldar un cable.
Un analizador lógico y un lector de memoria flash son un buen complemento —ayudan a leer buses o a volcar firmware cuando la vía fácil no alcanza—, pero no son imprescindibles para empezar. En la práctica, muchos dispositivos ceden por la consola serial mucho antes de que llegues a necesitarlos.
Más allá del equipo, conviene construir la base en el orden correcto. Primero, nociones elementales de electrónica: qué es voltaje, tierra y una señal digital, lo justo para no quemar nada ni quemarte. Después, aprende a leer hojas de datos, porque ahí está casi toda la respuesta. Empieza por UART, que es donde se consiguen los primeros triunfos y se construye la motivación para seguir. Los retos de hardware en competencias de tipo CTF son un terreno de práctica excelente, y documentar cada intento —lo que funcionó y lo que no— es lo que convierte horas sueltas en aprendizaje real. La paciencia importa más que el talento: aquí se avanza probando, fallando y volviendo a intentar.
Para una empresa, esto deja de ser un pasatiempo y pasa a ser gestión de riesgo. Si fabricas dispositivos conectados o dependes de ellos en tu operación, alguien va a mirarlos con estas técnicas tarde o temprano; mejor que sea de tu lado. Evaluar un equipo embebido antes de que salga al mercado o de que se despliegue en tu red es parte del trabajo de pentesting, se conecta directamente con la seguridad de toda la infraestructura y redes donde esos dispositivos viven, y si lo que buscas es que tu equipo desarrolle el criterio para hacerlo internamente, es terreno de capacitaciones. El hardware hacking no es magia: es curiosidad ordenada aplicada a entender cómo funciona lo que damos por seguro.
Dudas comunes
¿Necesito saber electrónica para empezar con hardware hacking?
Ayuda, pero no necesitas ser ingeniero. Con nociones básicas de voltaje, tierra y comunicación serial, y algo de práctica con soldadura, ya puedes extraer tus primeros datos de un dispositivo real.
¿Con qué presupuesto se puede empezar?
Poco. Un adaptador USB a serial, un multímetro y un soldador básico cubren la mayoría de los primeros proyectos; un analizador lógico o un lector de memoria flash ayudan, pero no son imprescindibles. El resto es un router viejo para practicar.
¿Es legal hacer hardware hacking?
Sobre tus propios dispositivos, sí. Sobre dispositivos de terceros necesitas autorización explícita, igual que en cualquier prueba de seguridad. Comprar hardware para romperlo y aprender es perfectamente legal.
¿Tu empresa fabrica o depende de dispositivos conectados?
En SecureHex evaluamos la seguridad de dispositivos embebidos e IoT, desde el firmware hasta las interfaces físicas. Conversemos qué necesita tu caso.